Découvrez où votre entreprise est réellement vulnérable
Mots de passe compromis, systèmes obsolètes, mauvaises configurations ou services exposés : notre audit identifie les failles invisibles avant qu’elles ne deviennent un incident.
SentinelBox transforme la technique en décisions simples
Le SentinelBox associe contrôles techniques, évaluation des pratiques et expertise humaine. Notre démarche s’appuie sur les méthodes proposées par MonAideCyber et sur les principes de priorisation des vulnérabilités de la CISA.
- Analyse interne et externe
- Hygiène numérique
- Plan d’action priorisé
Vous obtenez une vision claire de votre exposition et des actions à engager en premier, sans rapport illisible ni jargon inutile.

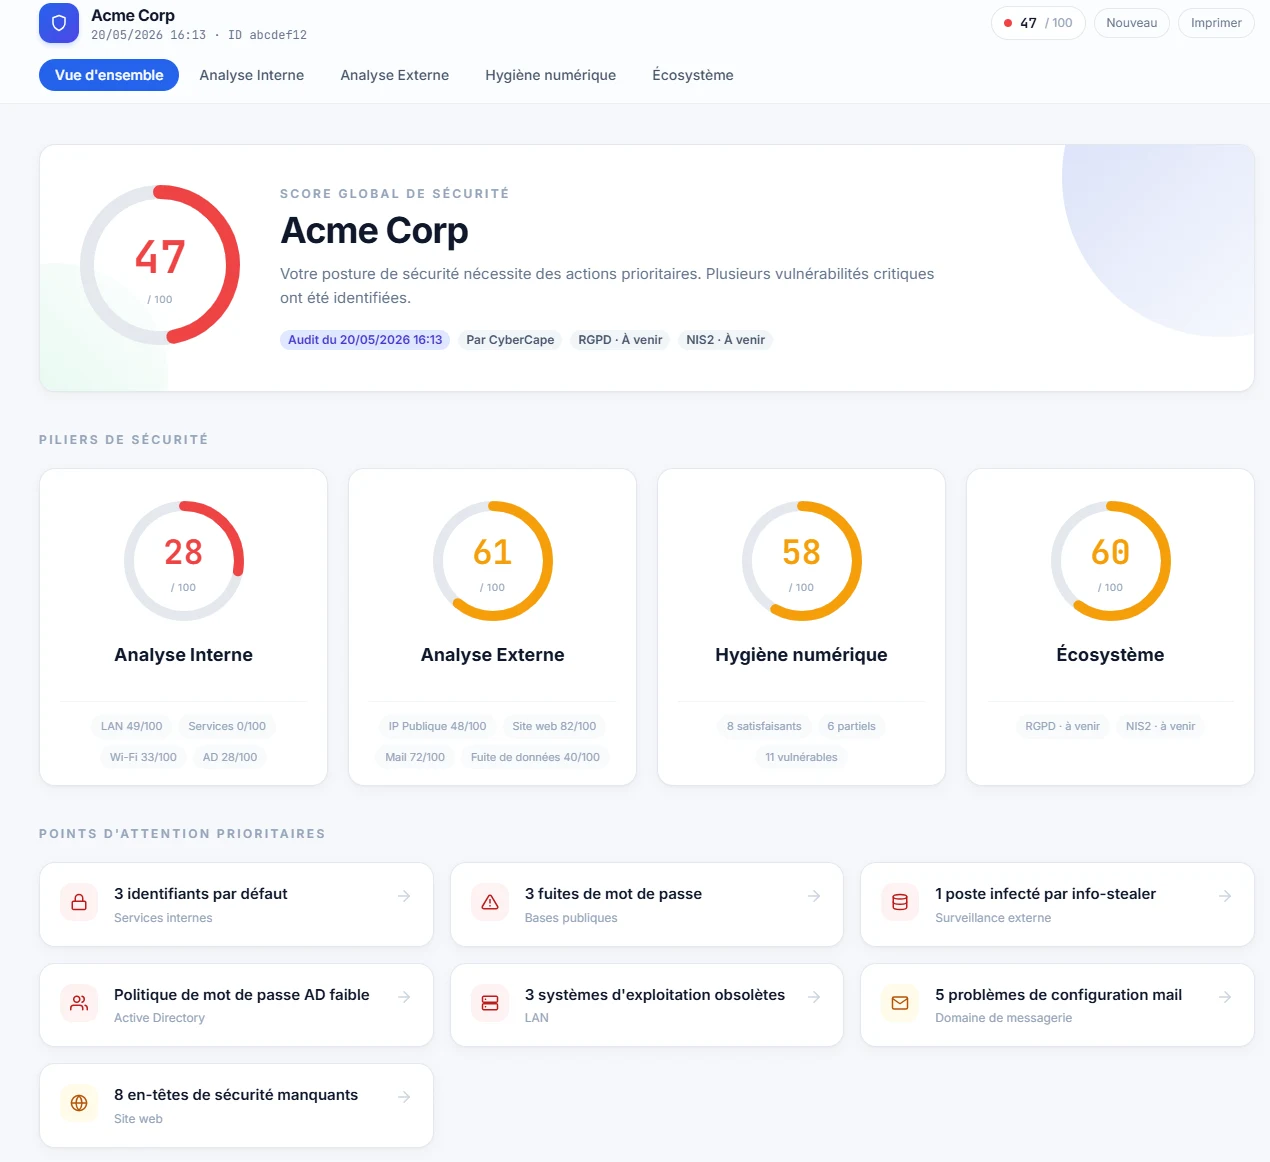
Interface de restitution SentinelBox : l’essentiel est compréhensible en quelques minutes par le dirigeant.
Comprenez vos priorités en un coup d’œil
Une restitution orientée action : l’essentiel est compréhensible en quelques minutes par le dirigeant.
Un score global et une lecture par domaine pour savoir immédiatement où concentrer vos efforts.
Les vulnérabilités sont classées selon leur criticité et leur impact potentiel sur l’activité.
Des recommandations concrètes pour corriger rapidement les points les plus sensibles.
Audit de cybersécurité : à partir de 1 500 € HT
Pour une entreprise jusqu’à 20 postes. Le périmètre est confirmé après un échange préalable.
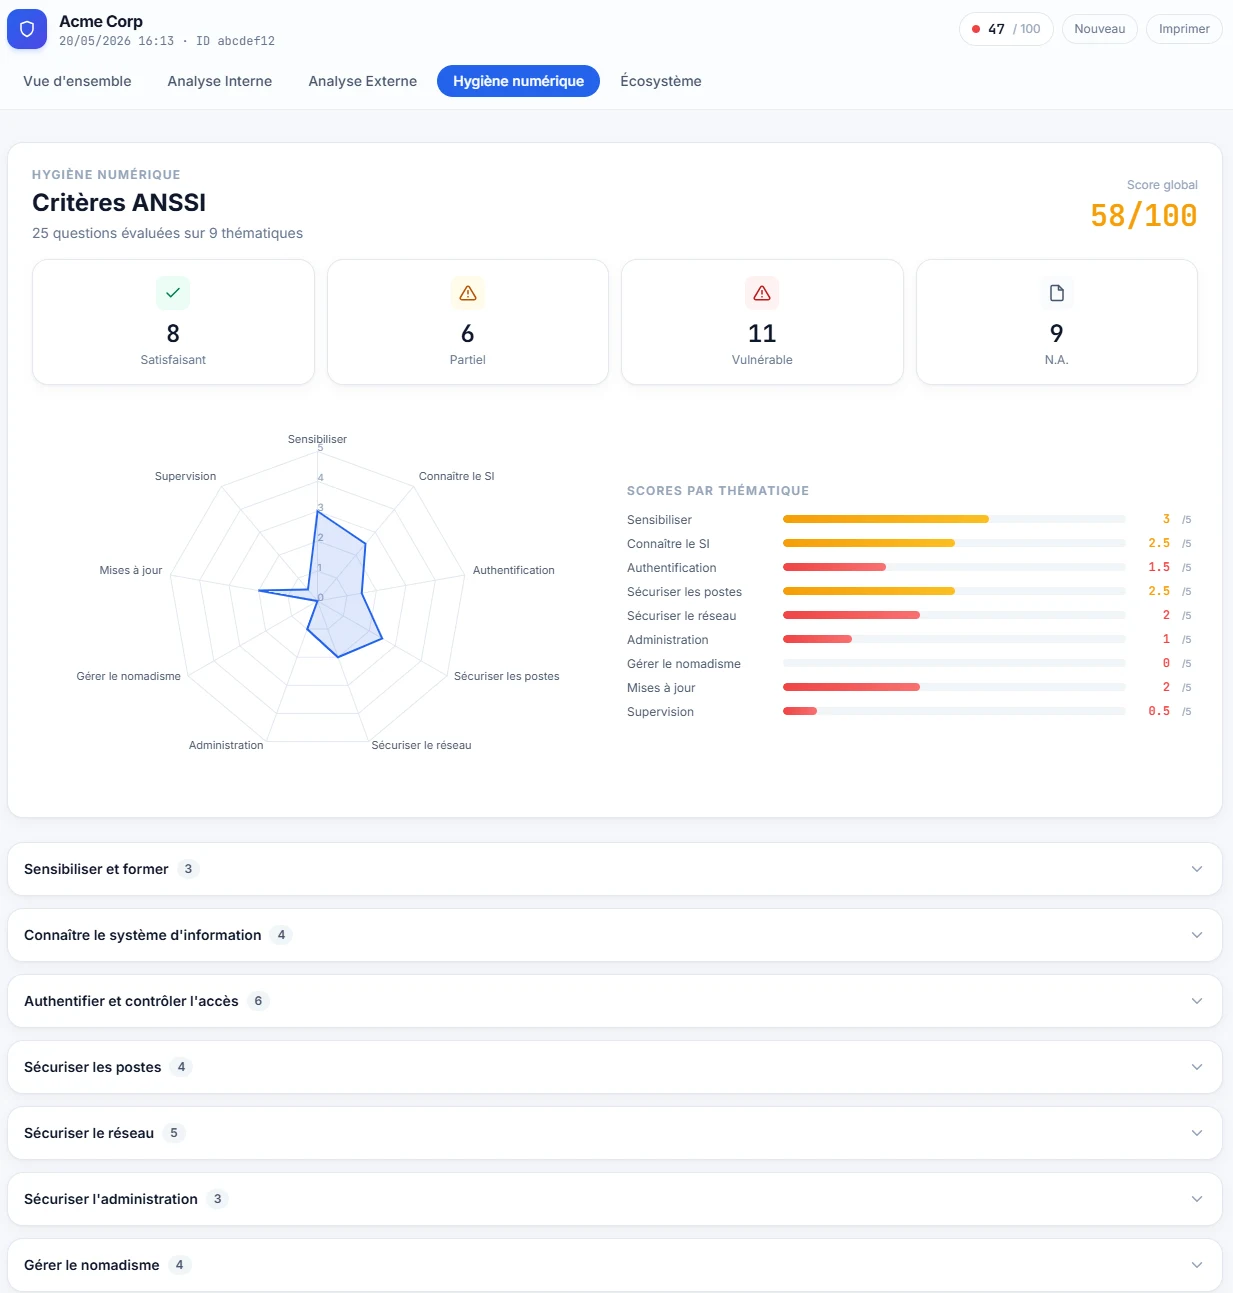
Exemple de restitution SentinelBox — Hygiène numérique : les points forts, les pratiques incomplètes et les vulnérabilités apparaissent immédiatement.
Une évaluation détaillée des pratiques de l’entreprise
SentinelBox ne se limite pas aux équipements techniques. La solution évalue aussi les usages qui influencent directement votre sécurité : sensibilisation, connaissance du système d’information, authentification, protection des postes, réseau, administration, mobilité, mises à jour et supervision.
Le dirigeant identifie en quelques secondes les domaines maîtrisés et ceux qui nécessitent une action prioritaire.
Un audit encadré juridiquement et strictement confidentiel
Avant toute investigation, CyberCape et le client définissent le périmètre autorisé, les systèmes concernés, les conditions d’intervention et les interlocuteurs habilités. Un document de cadrage et d’autorisation est signé par les deux parties avant le démarrage de l’audit.
Les constats, résultats, preuves techniques et informations recueillies sont traités comme confidentiels. Leur accès est limité aux personnes désignées et leur transmission est sécurisée. Aucune diffusion à un tiers n’est réalisée sans l’accord préalable du client, sauf obligation légale.
Connaissez votre niveau réel de cybersécurité
Audit à partir de 1 500 € HT pour une entreprise jusqu’à 20 postes. Parlons de votre contexte : nous confirmons ensemble le périmètre avant toute intervention.
Ils nous ont fait confiance
Très satisfait de l’audit et la mise en place de solutions adaptées à mon entreprise. Très bon suivi après l’installation de ces dernières. Je recommande !
Merci à l’équipe cybercape qui a su m’apporter toutes les réponses à mes nombreuses questions. Une vraie disponibilité et une véritable expertise dans le milieu de la cybersécurité. Recommandé par de nombreux commerçants, je ne regrette absolument pas cette rencontre. Bien évidemment, je recommande !!
Leurs prestations sont excellentes ! Leurs analyses nous a permis de mieux appréhender nos vulnérabilités et de mettre en place une vraie politique de cybersécurité autour de la protection des données, de la sécurisation du réseau wifi, des menaces informatiques etc…
Une équipe sympa et très compétente, ils nous ont formé de façon didactique et simple et surtout ils veillent sur notre activité et notre tranquillité n'a pas de prix ! Merci à l'équipe Cybercape, nous recommandons leur service.
À la suite d'un audit complet de nos outils numériques, ils ont mis en place un système de veille et de prise en main en cas de problèmes très efficace. Nous recevons chaque mois un rapport concernant nos outils et de nombreux conseils en matière d'hygiène numérique. Bruno et Thibault sont toujours disponibles en cas de besoin et offrent un véritable service de proximité. Nous recommandons à 100%.
Nous avons fait appel à une entreprise de cybersécurité pour une expertise de nos équipements. Nous avons été très satisfait. L’ensemble de nos problèmes ont été résolus rapidement. Grâce à CyberCape, nous avons une protection optimale de nos données. Merci à Thibault et Bruno de leurs efficacités et professionnalismes.
Installation fluide et efficace de la solution de sécurisation. Grande réactivité en cas de questions. Accompagnement au top. Préconisations d'outils gratuits et utiles qui ont permis une amélioration globale de l'installation informatique de la pharmacie.
Cybercape est intervenu auprès d'étudiants de Master pour les sensibiliser aux enjeux et aux risques des cyberattaques. Ils ont beaucoup apprécié la professionnalisme de l'intervenant. Merci beaucoup !
Nos derniers articles pour booster votre cybersécurité
Découvrez nos meilleures pratiques pour vous protéger des pirates.


